

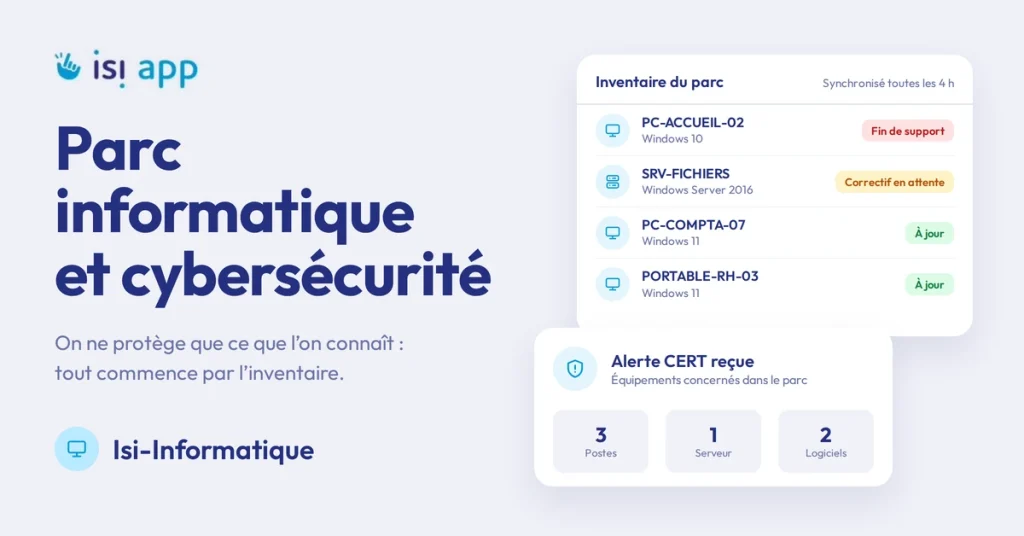
Un poste sous un système qui ne reçoit plus de correctifs, une application installée sans que la DSI le sache, un compte resté actif après un départ : la plupart des failles exploitées viennent d’éléments que personne ne suivait. Parc informatique et cybersécurité sont donc indissociables. Avant de choisir un antivirus ou un pare-feu, il faut savoir précisément ce que contient votre système d’information. Cet article explique pourquoi l’inventaire est le socle de votre sécurité, quels risques il permet de réduire et comment l’organiser au quotidien.
En bref
- On ne protège que ce que l’on connaît : l’inventaire du parc est la première mesure de sécurité.
- Un parc mal suivi laisse passer des matériels obsolètes, des logiciels non mis à jour et des accès oubliés.
- Un inventaire automatisé et à jour sert aussi pendant un incident, pour isoler vite les équipements touchés.
- Cinq réflexes suffisent pour relier votre gestion de parc à votre politique de sécurité.
Parc informatique et cybersécurité : on ne protège que ce que l’on connaît
Une politique de sécurité s’applique à des équipements, des logiciels et des comptes. Si l’un d’eux échappe à l’inventaire, il échappe aussi aux mises à jour, aux contrôles et aux sauvegardes. C’est pourquoi le guide d’hygiène informatique de l’ANSSI place la connaissance du système d’information parmi ses premières mesures.
Prenons l’exemple d’une structure de 200 postes répartis sur quatre sites. Sans inventaire fiable, la DSI ne sait pas combien de machines tournent encore sous un système en fin de support. Elle ne peut donc ni chiffrer leur remplacement, ni mesurer le risque qu’elles font courir. L’inventaire transforme une inquiétude diffuse en liste d’actions.
Par ailleurs, la directive NIS2 renforce les exigences de gouvernance du SI pour de nombreux secteurs, dont la santé et les collectivités. Notre article sur NIS2 et les ESMS détaille ces obligations.
Les risques d’un parc mal inventorié
Des matériels obsolètes ou oubliés
Un serveur installé pour un projet terminé, un poste rangé dans un placard puis rebranché, un NAS acheté par un service : ces équipements échappent souvent au suivi. Or ils restent connectés au réseau. Ils deviennent alors des portes d’entrée faciles, car personne ne les surveille.
Des logiciels non mis à jour
Un correctif de sécurité ne protège que les machines sur lesquelles il est installé. Sans vue d’ensemble des versions déployées, impossible de savoir quels postes restent exposés après la publication d’une alerte. Ainsi, la vitesse de réaction dépend directement de la qualité de l’inventaire logiciel.
Des licences et des applications non suivies
Les applications installées hors du circuit de la DSI posent un double problème. D’une part, elles ne reçoivent pas forcément les mises à jour. D’autre part, elles peuvent traiter des données sans aucun encadrement. Le suivi des licences aide à les repérer, comme l’explique notre article sur la gestion des applications.
Des comptes et des accès qui survivent aux départs
Le parc ne se limite pas au matériel. Un ordinateur portable non restitué, ou un compte resté actif après un départ, ouvre un accès à vos données. C’est pourquoi le suivi du parc gagne à être relié aux arrivées et aux départs, comme le décrit notre article sur l’onboarding et l’offboarding.
Parc informatique et cybersécurité : 5 réflexes à adopter
Relier gestion de parc et sécurité ne demande pas un grand projet. Quelques habitudes, tenues dans la durée, changent déjà beaucoup les choses :
- Automatiser l’inventaire : un agent installé sur les postes et les serveurs remonte le matériel et les logiciels, sans relevé manuel.
- Repérer l’obsolescence : identifiez les systèmes et logiciels en fin de support, puis planifiez leur remplacement.
- Croiser l’inventaire avec les alertes de sécurité : quand une vulnérabilité est publiée, vérifiez immédiatement quels équipements sont concernés.
- Suivre les licences et les applications : chaque logiciel installé doit avoir un responsable et une raison d’être.
- Relier le parc aux personnes : à chaque départ, récupérez le matériel et fermez les accès associés.
Ces réflexes s’appliquent quelle que soit la taille de la structure. Pour une méthode détaillée adaptée aux collectivités, consultez notre guide sur l’inventaire du parc informatique d’une mairie. Le cas du médico-social est traité dans notre article sur la gestion de parc informatique en ESMS.
Un inventaire utile pendant un incident
En cas d’incident, l’inventaire devient un outil de crise. Il permet d’identifier vite les équipements touchés, de savoir à quel réseau ils sont reliés et qui les utilise. De même, il aide à prioriser la remise en service selon l’importance de chaque machine.
Encore faut-il pouvoir y accéder. Un inventaire stocké sur un serveur interne risque d’être indisponible au moment où vous en avez le plus besoin. À l’inverse, un outil hébergé hors de votre SI reste consultable même si votre réseau est à l’arrêt.
Enfin, l’inventaire ne remplace pas la documentation : procédures, schémas réseau, contacts des prestataires. Notre article sur la documentation en cybersécurité détaille ce qu’il faut formaliser. Et comme la technique ne suffit pas, la culture du risque cyber de vos équipes reste un complément indispensable.
Gestion du parc informatique et cybersécurité avec Isi-Informatique
Isi-Informatique automatise l’inventaire grâce à l’agent Isi-OCS, installé sur les PC, les serveurs et les machines virtuelles. Les données se synchronisent toutes les 4 heures. Le module centralise aussi le référentiel du SI : matériels, applications, connexions internet, plans d’adressage IP, licences, baies et interventions.
Le module relie aussi parc informatique et cybersécurité. Il propose une matrice d’analyse de risques avec plan d’actions. Il diffuse également les alertes CERT en push, retravaillées par IA, ce qui facilite le croisement entre une vulnérabilité publiée et votre parc. Enfin, la plateforme est hébergée en France sur une infrastructure certifiée HDS, avec deux datacenters en plan de reprise d’activité : votre inventaire reste disponible pendant un incident.
Questions fréquentes : parc informatique et cybersécurité
Par où commencer pour relier parc informatique et cybersécurité ?
Commencez par un inventaire complet et automatisé des postes, des serveurs et des logiciels. Repérez ensuite les équipements en fin de support : ils constituent souvent la première liste d’actions.
À quelle fréquence mettre à jour l’inventaire ?
Le plus souvent possible, sans intervention manuelle. Un inventaire mis à jour une fois par an ne reflète plus la réalité au bout de quelques semaines. C’est pourquoi un agent qui remonte les données automatiquement est préférable.
Un tableur suffit-il pour un petit parc ?
Pour quelques postes, un tableur peut dépanner. Toutefois, il dépend de la rigueur de la personne qui le tient, et il ne remonte ni les versions logicielles ni les changements récents. Dès que le parc grandit, l’automatisation devient nécessaire.
L’inventaire suffit-il à sécuriser le SI ?
Non. Il en est le socle, mais il doit s’accompagner de mises à jour régulières, d’une gestion des accès, d’une documentation à jour et d’une sensibilisation des équipes.