

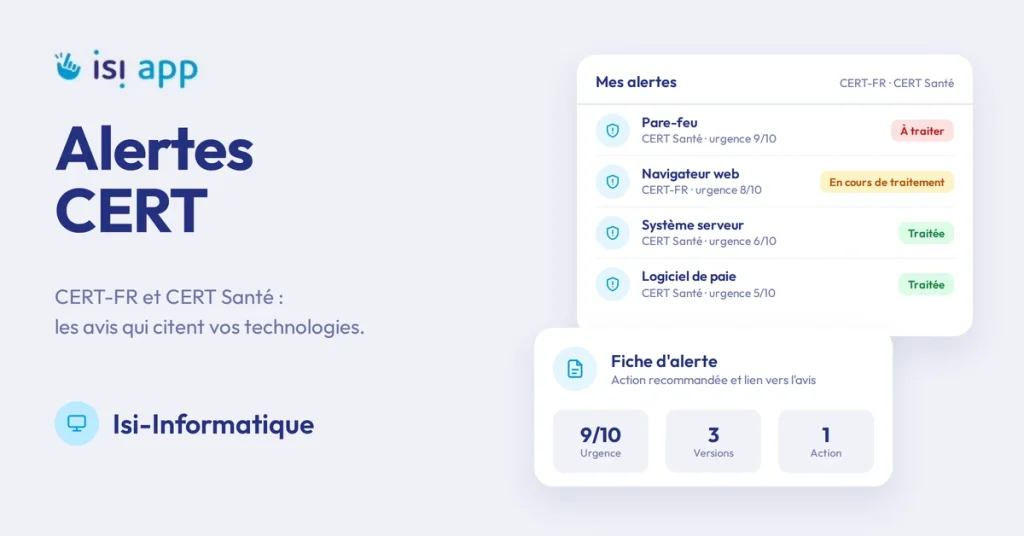
Chaque semaine, le CERT-FR et le CERT Santé publient des avis de sécurité sur des logiciels, des systèmes et des matériels. Une partie concerne votre structure, la plupart non. Trier ces alertes CERT à la main prend du temps, et une alerte importante peut passer inaperçue au milieu des autres. Cet article explique comment centraliser les deux sources, ne recevoir que les avis qui citent vos technologies et suivre leur traitement jusqu’au bout. Il précise aussi les limites de cette approche, pour que vous sachiez exactement sur quoi compter.
En bref
- Isi-Informatique relève les avis du CERT-FR et du CERT Santé toutes les heures, de 7 h à 19 h.
- Une IA met chaque alerte en fiche : produit, versions, niveau d’urgence, action recommandée.
- Chaque structure ne reçoit que les alertes qui citent les technologies qu’elle a déclarées.
- Le suivi par statut garde une trace du traitement, utile pour un audit ou pour NIS 2.
Alertes CERT : pourquoi la veille manuelle ne suffit plus
Suivre les avis de sécurité demande de consulter plusieurs sites, de lire chaque alerte et de vérifier si elle vous concerne. Dans une petite DSI, cette veille passe souvent après l’urgence du jour. Le risque est alors simple : la faille qui touchait votre logiciel de paie était publiée depuis trois semaines, mais personne ne l’avait vue.
Le volume rend aussi le tri difficile. Le CERT Santé, en particulier, relaie un grand nombre d’avis, car il couvre aussi bien les logiciels courants que les équipements propres au secteur de la santé. C’est pourquoi une veille utile commence par un filtre : ne garder que ce qui vous concerne.
Deux sources officielles : CERT-FR et CERT Santé
Le CERT-FR, rattaché à l’ANSSI
Le CERT-FR est le centre gouvernemental de veille, d’alerte et de réponse aux attaques informatiques. Ses alertes portent sur des vulnérabilités sérieuses, qui touchent souvent des logiciels très répandus.
Le CERT Santé, porté par l’ANS
Le CERT Santé publie la cyberveille de l’Agence du Numérique en Santé. Il s’adresse d’abord aux structures de santé et du médico-social. Pour un établissement de santé, un ESMS ou une collectivité qui gère des services sociaux, réunir ces deux sources au même endroit évite de surveiller deux flux séparés.
Comment Isi-Informatique traite chaque alerte CERT
Un relevé toutes les heures en journée
Isi-Informatique lit automatiquement le flux du CERT-FR et celui du CERT Santé. Le relevé a lieu toutes les heures, de 7 h à 19 h. Une alerte déjà connue n’est pas importée une seconde fois, ce qui évite les doublons.
Une fiche standard mise en forme par l’IA
Chaque nouvelle alerte passe ensuite par un modèle d’IA. Celui-ci en tire une fiche toujours construite de la même façon :
- la catégorie : matériel, logiciel ou système d’exploitation ;
- l’éditeur ou le fabricant, le produit concerné et les versions touchées ;
- un niveau d’urgence de 1 à 10 ;
- la description et l’action recommandée, en français ;
- la date et le lien vers l’avis d’origine.
Ainsi, toutes les alertes se lisent de la même manière, quelle que soit leur source.
Seules les alertes CERT qui vous concernent
Dans l’onglet Paramètres, réservé à l’administrateur local, chaque entité déclare ce qu’elle utilise. Elle choisit ses systèmes d’exploitation et son matériel dans des listes, puis saisit librement ses logiciels.
Dès qu’une alerte cite l’un de ces mots, dans le nom du produit ou dans celui de l’éditeur, elle arrive dans « Mes alertes » au statut « À traiter ». L’entité est prévenue par e-mail, à une ou plusieurs adresses, par une notification dans l’application à un groupe, ou des deux façons.
Suivre le traitement des alertes CERT
Recevoir une alerte ne suffit pas : il faut aussi savoir ce qu’on en a fait. Le suivi se trouve dans Sécurité › Cyber › Alertes, avec deux onglets. « Toutes les alertes » affiche tout ce qui a été importé. « Mes alertes » ne montre que celles qui concernent l’entité.
Chaque alerte porte un statut : « Non concernée », « À traiter », « En cours de traitement » ou « Traitée ». Vous pouvez ajouter un commentaire sur l’action réalisée, et changer le statut de plusieurs alertes d’un coup. Par ailleurs, la fiche détaillée regroupe la source, le niveau d’urgence, les recommandations, le lien vers l’avis officiel et le commentaire de traitement.
Enfin, la liste se filtre par recherche, année, source et statut, et s’exporte. Cette trace a une vraie valeur en cas d’audit. Elle montre qu’une alerte a été vue, évaluée puis traitée, ce qu’attendent notamment les démarches de conformité liées à NIS 2. Pour en savoir plus, consultez notre article sur NIS2 et les ESMS.
Les limites à connaître
Un outil de veille est utile si l’on sait précisément ce qu’il fait. Voici donc ce qu’il ne fait pas :
- Il ne lit pas votre inventaire. Les alertes sont comparées aux technologies que vous déclarez dans les Paramètres, pas aux équipements enregistrés dans votre parc.
- La correspondance se fait par mot. Elle ne repose ni sur un numéro de vulnérabilité, ni sur un numéro de version. Un mot trop général fait remonter des alertes inutiles ; un mot mal choisi peut en faire manquer.
- Le niveau d’urgence est estimé par l’IA. Il aide à prioriser, mais ce n’est pas la note officielle de gravité d’une faille, le score CVSS.
- Les alertes arrivent dans l’heure, en journée. Le relevé tourne de 7 h à 19 h, il ne fonctionne pas en temps réel.
- Aucun ticket n’est créé automatiquement. Le suivi passe par les statuts et le commentaire de traitement.
Bien paramétrer sa veille
La qualité des alertes dépend directement des mots que vous déclarez. Quelques habitudes aident à trouver le bon réglage. D’abord, préférez le nom exact d’un produit à un terme générique : le nom de votre logiciel de paie plutôt que « paie ». Ensuite, revoyez la liste à chaque changement important dans votre parc, par exemple lors d’un nouveau logiciel métier ou d’un renouvellement de serveurs.
De même, choisissez bien les destinataires. Une alerte envoyée à une boîte que personne ne lit ne protège rien. Enfin, fixez un moment régulier pour passer en revue les alertes « À traiter ». Un inventaire à jour reste la meilleure base pour savoir quoi déclarer, comme l’explique notre article sur le parc informatique et la cybersécurité.
Les alertes CERT dans votre démarche de sécurité
La veille sur les vulnérabilités n’est qu’un volet de la sécurité du SI. Dans Isi-Informatique, elle complète la matrice d’analyse de risques et son plan d’actions. Elle complète aussi la documentation des procédures, que détaille notre article sur la documentation en cybersécurité. Et parce qu’une alerte ne sert à rien si personne n’agit, la culture du risque cyber de vos équipes reste essentielle.
Questions fréquentes sur les alertes CERT
Quelle différence entre le CERT-FR et le CERT Santé ?
Le CERT-FR est le centre gouvernemental rattaché à l’ANSSI, qui couvre l’ensemble des secteurs. Le CERT Santé publie la cyberveille de l’Agence du Numérique en Santé, avec une attention particulière aux structures de santé et du médico-social. Isi-Informatique relève les deux.
Les alertes CERT sont-elles reliées à mon inventaire ?
Non. Elles sont comparées aux systèmes, matériels et logiciels que votre entité déclare dans les Paramètres. Il est donc important de tenir cette liste à jour.
Le niveau d’urgence correspond-il au score CVSS ?
Non. Le niveau de 1 à 10 est estimé par l’IA pour vous aider à prioriser. Pour la note officielle de gravité, consultez l’avis d’origine, accessible depuis chaque fiche.
Faut-il être un établissement de santé pour recevoir les alertes du CERT Santé ?
Non. Les alertes des deux sources sont importées, puis chaque entité reçoit celles qui citent ses technologies, quel que soit son secteur.