

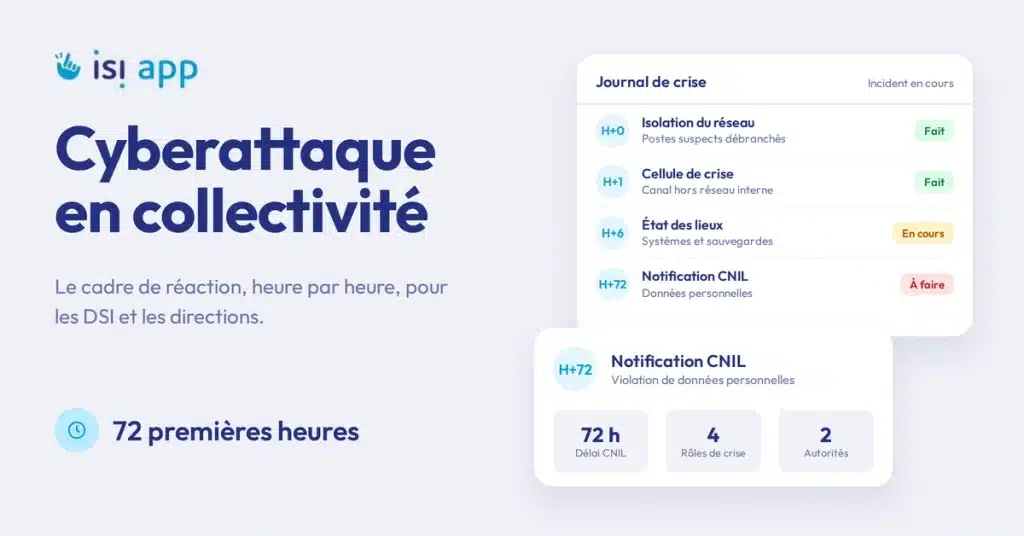
Une cyberattaque en collectivité ne se gère pas comme une panne. En quelques heures, un rançongiciel peut chiffrer les serveurs de la mairie, bloquer l’état civil et priver les agents de leurs dossiers. Or les décisions prises pendant les 72 premières heures pèsent lourd. Elles déterminent la durée de l’interruption, mais aussi le respect de vos obligations légales et vos droits auprès de l’assureur. Ce guide suit donc l’ordre des événements, des premières minutes jusqu’à la reprise. Il s’adresse aux DSI, aux DGS et aux élus qui tiennent la barre ce jour-là.
En bref
- Isolez du réseau les machines touchées, sans les éteindre, et mettez les sauvegardes à l’abri.
- Réunissez une cellule de crise dans l’heure, sur un canal extérieur au réseau de la collectivité.
- Deux délais de 72 heures courent dès la découverte : la notification à la CNIL si des données personnelles sont touchées, et le dépôt de plainte si vous comptez sur votre assurance cyber.
- Ne remettez rien en ligne avant d’avoir compris par où l’attaquant est entré.
Cyberattaque en collectivité : reconnaître les premiers signes
Le premier réflexe est souvent de douter. Un poste qui ne répond plus, un partage réseau inaccessible, des fichiers renommés avec une extension inconnue : pris un par un, ces signaux ressemblent à un lundi ordinaire au support. Pourtant, chaque minute d’hésitation laisse au code malveillant le temps de gagner d’autres machines.
Dès que plusieurs agents signalent des anomalies au même moment, traitez donc la situation comme une attaque avérée. Vous réviserez ce diagnostic ensuite si nécessaire. En effet, une fausse alerte coûte une matinée, alors qu’une alerte tardive se paie bien plus cher. Prévenez aussitôt le responsable informatique ou, en son absence, l’astreinte prévue par votre plan de continuité. Notez enfin l’heure de la découverte : c’est elle qui fait courir les délais légaux.
Isoler sans éteindre : les premières minutes
L’objectif des premières minutes tient en un mot : contenir. Débranchez donc le câble réseau des machines suspectes et coupez leur Wi-Fi. En revanche, ne les éteignez pas. La mémoire vive garde des traces que l’extinction efface, et les enquêteurs en auront besoin.
Quelques gestes complètent ensuite cette isolation :
- Coupez les accès distants (VPN, bureau à distance) pour qu’un poste extérieur ne serve pas de relais.
- Mettez les sauvegardes à l’abri : déconnectez le serveur ou le NAS de sauvegarde avant que le chiffrement ne l’atteigne. Vous vérifierez leur contenu plus tard.
- Désactivez les comptes d’administration et de service qui ne servent pas à la gestion de crise.
- Conservez les journaux du pare-feu, des serveurs et de l’annuaire, car ils alimenteront l’enquête technique.
Résistez également à l’envie de « nettoyer » un poste pour le rendre plus vite à son utilisateur. Réinstaller trop tôt détruit des preuves. Cela complique ensuite l’analyse, la plainte et le dossier d’assurance.
Ouvrir la cellule de crise dans l’heure
Une cyberattaque en collectivité déborde vite du service informatique. Elle concerne aussi le maire ou le président, la direction générale, la communication et le juridique. Réunissez donc une cellule de crise dans l’heure, même à distance. Choisissez pour cela un canal qui ne passe pas par l’infrastructure touchée, par exemple les téléphones mobiles ou une salle de réunion. En effet, si la messagerie de la mairie est compromise, l’attaquant peut lire ce que vous y écrivez.
Répartissez ensuite les rôles :
- Le pilote technique (DSI, responsable informatique ou prestataire d’infogérance) conduit l’isolation et l’analyse.
- Le pilote de crise (DGS ou élu référent) arbitre et décide.
- Le responsable communication prépare les messages aux agents, aux usagers et à la presse.
- Le délégué à la protection des données (DPO), avec le référent juridique, instruit les notifications et la plainte.
Ouvrez enfin un journal de crise, sur papier s’il le faut. Chaque action et chaque décision y figurent avec leur heure. Ce document servira au retour d’expérience, mais aussi à l’assureur et aux enquêteurs. L’ANSSI détaille cette organisation dans son guide « Crise d’origine cyber, les clés d’une gestion opérationnelle et stratégique ».
Qui prévenir après une cyberattaque en collectivité ?
Deux questions se mêlent souvent : qui peut vous aider, et qui devez-vous informer ? Mieux vaut les traiter séparément.
Trouver de l’aide : 17Cyber, CSIRT régional, CERT-FR
Plusieurs guichets publics existent. Le service 17Cyber, ouvert 24 heures sur 24, s’adresse aussi aux collectivités. Son diagnostic en ligne et son tchat vous orientent vers l’assistance et vers le dépôt de plainte. Par ailleurs, la plupart des régions disposent d’un CSIRT territorial. Ce centre de réponse à incident apporte une aide de premier niveau gratuite, puis vous met en relation avec des prestataires spécialisés. Enfin, le CERT-FR de l’ANSSI répond jour et nuit au 3218, notamment pour les incidents majeurs.
Si un prestataire ou une structure de mutualisation gère votre informatique, appelez-le également dès la première heure. Il détient souvent les accès et les sauvegardes.
CNIL, plainte et assurance : deux délais de 72 heures
Le premier délai concerne les données personnelles : état civil, dossiers d’aide sociale, paie. Si l’attaque les touche, vous devez notifier la violation à la CNIL. Le RGPD demande de le faire dans les meilleurs délais et, si possible, 72 heures au plus tard après en avoir pris connaissance. Vous n’avez pas besoin de tout savoir à ce stade. La CNIL accepte en effet une notification initiale, que vous complétez ensuite. De plus, si le risque est élevé pour les personnes concernées, vous devez aussi les informer.
Le second délai concerne l’assurance. Depuis 2023, l’article L. 12-10-1 du Code des assurances conditionne l’indemnisation d’une cyberattaque à un dépôt de plainte. Cette plainte doit intervenir au plus tard 72 heures après la découverte de l’attaque. Déposez-la donc sans attendre la fin de l’analyse, puis déclarez le sinistre selon les modalités de votre contrat.
Enfin, la directive NIS 2 prévoit une alerte à l’ANSSI sous 24 heures pour les entités qu’elle régule. Toutefois, le projet de loi « Résilience », qui la transpose en France, est encore en discussion au Parlement. Cette obligation ne s’applique donc pas encore à ce titre. Notre article sur NIS2 et les collectivités précise quelles communes seront concernées.
Informer les agents et les usagers
Le silence nourrit les rumeurs. À l’inverse, un message précipité inquiète sans raison et peut renseigner l’attaquant sur ce que vous avez compris. Informez d’abord les agents, même sans avoir toutes les réponses. Un message court suffit : ce que vous savez, ce que vous faites, ce qu’ils doivent éviter. Demandez-leur par exemple de ne pas rebrancher leur poste et de signaler tout message inhabituel. Comme la messagerie est peut-être hors service, passez par les chefs de service et par l’affichage.
Pour les usagers, indiquez ensuite quels services sont interrompus et comment faire en attendant. Utilisez les canaux qui fonctionnent encore, comme les réseaux sociaux, l’affichage en mairie ou la presse locale. Désignez aussi un porte-parole unique. Ainsi, le maire, le DGS et le service informatique ne donneront pas des versions différentes.
De H6 à H24 : mesurer l’étendue des dégâts
Une fois l’attaque contenue, l’équipe technique cartographie l’impact. Elle classe chaque système dans une catégorie : chiffré, suspect mais encore en service, ou sain. Cet état des lieux fixe ensuite l’ordre de la reprise.
Encore faut-il disposer de la liste de départ. Sans inventaire à jour, vous reconstituez de mémoire les serveurs, leurs applications et les postes de chaque site, au pire moment. C’est pourquoi un inventaire tenu en temps normal change la donne ce jour-là : notre méthode d’inventaire du parc informatique d’une mairie en décrit les étapes. De même, une cartographie du SI de la commune aide à repérer les applications qui échangent avec un système touché.
Vérifiez également les sauvegardes. La question n’est pas seulement « en avons-nous ? ». Demandez-vous plutôt jusqu’à quelle date vos données sont récupérables, et en combien de temps. Testez ensuite la restauration sur une machine isolée. En effet, l’attaquant est parfois présent dans le réseau bien avant le chiffrement. Une sauvegarde récente peut donc contenir sa porte d’entrée.
De H24 à H72 : préparer la reprise
Reconstruire sur des bases saines
L’envie de tout redémarrer est compréhensible. Toutefois, remettre en ligne une machine encore compromise revient à rouvrir la porte à l’attaquant. Avant toute reprise, identifiez donc le point d’entrée et fermez-le. Corrigez la faille, désactivez le compte en cause et renouvelez les mots de passe d’administration.
Redémarrez ensuite par ordre de priorité. L’état civil, la paie et les aides sociales passent en premier, sur des serveurs réinstallés ou restaurés depuis une sauvegarde vérifiée. Les autres applications attendront. Quant à la rançon, l’ANSSI recommande de ne pas la payer. Rien ne garantit en effet la restitution des données, et le paiement finance les attaques suivantes.
Tenir en mode dégradé
Pendant ce temps, la collectivité fonctionne autrement. Les formulaires papier reprennent du service et quelques postes vérifiés assurent l’essentiel. Si votre plan de continuité prévoit ces solutions de repli, appliquez-le. Sinon, notez les décisions prises dans l’urgence. Elles formeront ensuite la base du plan que vous rédigerez.
Après les 72 heures : ce que la cyberattaque apprend à la collectivité
La sortie de crise ne marque pas la fin de la vigilance. L’attaquant a pu laisser des portes dérobées : surveillez donc les journaux de près pendant plusieurs semaines. Puis, dès que la situation se stabilise, organisez un retour d’expérience. Quels systèmes manquaient à l’inventaire ? Quels accès étaient trop larges ?
Deux chantiers reviennent souvent. Le premier porte sur les comptes, par exemple un compte resté actif après le départ d’un agent ou les droits trop étendus d’un prestataire. Notre article sur les arrivées et départs d’agents territoriaux explique comment fermer ces accès à temps. Le second porte sur la veille. Suivre les alertes CERT qui concernent vos technologies aide ainsi à corriger les failles connues sans attendre.
Reste la question du budget. Après une cyberattaque en collectivité, les mesures issues du retour d’expérience ont un coût. Plusieurs dispositifs publics peuvent y contribuer. Notre point sur le financement de la cybersécurité des collectivités les passe en revue.
Du côté des outils, Isi-APP intervient avant et après l’incident, pas pendant : ce n’est ni un antivirus ni un outil de détection. Le module Isi-Informatique tient l’inventaire du parc à jour grâce à l’agent Isi-OCS, synchronisé toutes les 4 heures. Il propose également une matrice d’analyse de risques assortie d’un plan d’actions. Le module Isi-Identité, développé avec Youzer, programme quant à lui la désactivation des comptes à la date de départ.
Enfin, l’application est hébergée en dehors de votre réseau. Votre inventaire reste donc consultable lorsque vos serveurs sont à l’arrêt. Les engagements d’hébergement figurent sur notre page Sécurité.
Questions fréquentes sur la cyberattaque en collectivité
Que faire en premier lors d’une cyberattaque en collectivité ?
Isolez du réseau les machines suspectes, sans les éteindre, afin de stopper la propagation tout en préservant les traces. Mettez ensuite les sauvegardes à l’abri, prévenez le responsable informatique et réunissez la cellule de crise. Notez aussi l’heure de la découverte.
Faut-il payer la rançon demandée ?
Non. L’ANSSI recommande de ne pas payer : rien ne garantit la restitution des données et le paiement finance les groupes criminels. Concentrez plutôt vos efforts sur la restauration depuis des sauvegardes vérifiées, avec l’appui d’un prestataire spécialisé.
Sous quel délai notifier la CNIL après une cyberattaque en collectivité ?
Si l’attaque entraîne une violation de données personnelles, la notification doit intervenir dans les meilleurs délais et, si possible, 72 heures au plus tard après en avoir pris connaissance. Une notification initiale peut ensuite être complétée.
Faut-il porter plainte après une cyberattaque en collectivité ?
Oui, et rapidement. Si la collectivité dispose d’une assurance cyber, l’indemnisation suppose en effet une plainte déposée au plus tard 72 heures après la découverte de l’attaque (article L. 12-10-1 du Code des assurances). Le service 17Cyber vous oriente dans cette démarche.
Qui contacter en cas de cyberattaque en collectivité ?
Pour l’assistance : 17Cyber, le CSIRT de votre région, le CERT-FR (3218) pour un incident majeur, ainsi que votre prestataire informatique. Pour les obligations : la CNIL si des données personnelles sont touchées, la police ou la gendarmerie pour la plainte, puis votre assureur.