

Une DSI d’ESMS ou de collectivité confie à son logiciel de gestion du SI ses fiches de personnel, son parc, ses tickets et ses contrats. La protection des données devient donc un critère de choix, au même titre que les fonctionnalités. Encore faut-il savoir quoi vérifier. Cet article passe en revue les garanties qu’Isi-APP apporte à tous ses clients, puis ce qu’ajoute le module Isi-Informatique. Il précise aussi ce que la plateforme ne fait pas, pour que vous compariez les offres sur des bases claires.
En bref
- Données hébergées à Grenoble et à Lyon, chez un infogérant certifié HDS, avec deux datacenters en PRA.
- Mots de passe de 12 caractères minimum et lien d’activation valable 24 h, utilisable une seule fois.
- Secrets techniques chiffrés, mots de passe des utilisateurs hachés.
- Données supprimées archivées, et restaurables par un administrateur.
- Historique des modifications sur les fiches et statistiques de connexion.
- Avec Isi-Informatique : registre des incidents et alertes CERT ciblées.
Protection des données : savoir d’abord où elles sont hébergées
Avant de parler de mots de passe, une question s’impose : sur quels serveurs vos informations vont-elles vivre ? Pour un établissement de santé ou un ESMS, la réponse pèse lourd. En effet, une partie des données peut relever de l’hébergement de données de santé.
Isi-APP est hébergé à Grenoble et à Lyon, chez un infogérant certifié HDS de niveau 5. Par ailleurs, l’infrastructure repose sur deux datacenters organisés en plan de reprise d’activité (PRA). Ce plan prévoit la reprise du service sur un autre site en cas de sinistre. Vous trouverez le détail sur notre page sécurité et hébergement.
Comptes et mots de passe : la porte d’entrée
Une règle de mot de passe identique pour tous
Un mot de passe faible suffit à ouvrir la porte. C’est pourquoi Isi-APP impose la même règle à tous ses clients lors d’un changement de mot de passe. Il faut 12 caractères minimum, avec au moins une majuscule, une minuscule, un chiffre et un caractère spécial. Les espaces sont refusés. Le nouveau mot de passe doit aussi différer de l’actuel.
À l’écran « Modifier le mot de passe », des indicateurs se valident en direct : « 12 caractères min. », « 1 majuscule », « 1 chiffre », etc. L’encadré « Suggestion de mot de passe fort » propose également un mot de passe prêt à l’emploi, que l’utilisateur reprend avec le bouton « Utiliser ». Cette règle n’est pas paramétrable par client.
Chaque compte créé reçoit ensuite un mot de passe provisoire aléatoire. L’utilisateur doit le remplacer avant d’accéder à l’application. Tant qu’il ne l’a pas fait, l’administrateur peut l’afficher depuis la fiche. Une fois le mot de passe remplacé, plus personne ne peut le lire.
Un lien d’activation plutôt qu’un mot de passe par e-mail
Envoyer un identifiant et son mot de passe dans le même e-mail reste une pratique courante. Pourtant, ce message dort ensuite des mois dans une boîte de réception. Isi-APP procède autrement.
Depuis la fiche d’une personne, l’utilisateur qui a le droit de la modifier clique sur « Envoyer le lien de connexion ». Le nouvel arrivant reçoit alors un e-mail intitulé « Isi-APP – Lien de connexion », sans aucun mot de passe. Le bouton « Activer mon compte » le connecte, puis lui demande de choisir son propre mot de passe.
Ce lien est valable 24 heures et ne fonctionne qu’une seule fois. De plus, chaque nouvel envoi annule le précédent. Si le délai est dépassé, la page « Lien expiré » permet à la personne d’en redemander un elle-même. Notez enfin que ce lien sert à activer un compte ou à en retrouver l’accès. Il ne remplace pas la connexion de tous les jours.
Des droits d’accès adaptés à chaque profil
Tous les collaborateurs n’ont pas besoin de tout voir. Dans Isi-APP, les écrans sensibles dépendent donc du profil de l’utilisateur. Par exemple, l’écran « Archivage » et les statistiques de connexion sont réservés aux administrateurs du client. De même, la restauration d’une entité, d’une adresse ou d’un ticket demande un profil d’administrateur principal.
Côté connexion, Isi-APP accepte aussi l’authentification unique (SSO) avec Office 365 ou Google. Vos utilisateurs gardent ainsi leurs identifiants habituels, sans mot de passe supplémentaire à retenir. Pour le cas particulier du secteur sanitaire, notre article sur la gestion des utilisateurs et des droits d’accès à l’hôpital va plus loin.
Chiffrement : protéger les secrets techniques
Une plateforme de gestion du SI dialogue avec d’autres outils : messagerie, services d’IA, logiciels tiers. Elle conserve donc des identifiants techniques qui ouvriraient beaucoup de portes en cas de fuite. Isi-APP les chiffre. Sont notamment concernés les comptes des boîtes mail rattachées aux tickets, les clés d’API des services d’IA et les jetons des connecteurs (GLPI, Microsoft 365, Youzer, N2F).
À l’inverse, les mots de passe des utilisateurs ne sont pas chiffrés mais hachés. La nuance compte : un mot de passe haché ne peut pas être reconverti en clair. Précisons toutefois que ce chiffrement porte sur les secrets techniques, et non sur l’ensemble des données métier.
Une suppression n’efface rien tout de suite
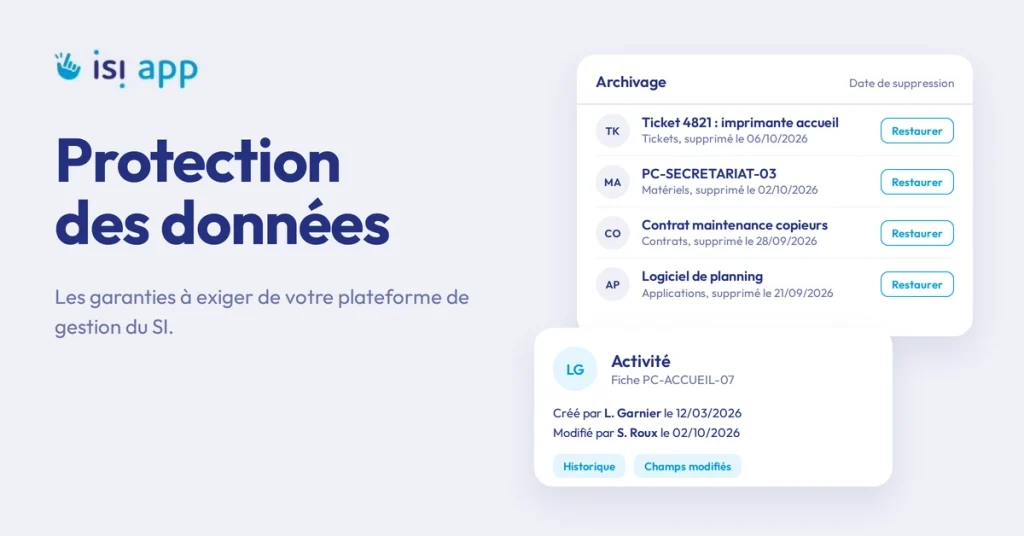
Une fiche supprimée par erreur un vendredi soir, beaucoup d’équipes l’ont vécu. Dans Isi-APP, une suppression n’est jamais immédiate. La donnée rejoint l’écran « Archivage », accessible depuis le menu des outils. Les administrateurs y retrouvent les éléments supprimés, avec des filtres par type, entité, année ou période. Sur chaque ligne, les actions « Voir la donnée », « Restaurer » et « Supprimer définitivement » sont proposées.
L’archivage couvre notamment les utilisateurs, les tickets, les matériels, les applications, les contrats, les projets et les documentations. Ailleurs dans l’application, une fiche archivée l’indique clairement et renvoie vers les archives. En revanche, la suppression définitive ne concerne que les utilisateurs et les tickets, et un nombre restreint de profils. Chaque restauration et chaque suppression définitive est par ailleurs tracée.
Traçabilité et protection des données : qui a fait quoi, et quand
Après un incident, la première question est souvent la même : qui a modifié cette fiche ? Le panneau « Activité » y répond sur la grande majorité des fiches. Il indique qui a créé la fiche, qui l’a modifiée et combien de fois elle a été consultée. Le bouton « Historique » déroule ensuite la chronologie complète. Avec « Champs modifiés », vous voyez également l’ancienne valeur. Cet historique reste visible par les utilisateurs qui ont le droit de modifier la fiche. Il retrace les actions des utilisateurs, mais pas les imports ni les traitements automatiques.
Les administrateurs suivent aussi l’usage de la plateforme, depuis le menu Pilotage > « Isi-APP ». Le tableau « Statistiques des utilisateurs » donne, pour chaque personne, sa dernière connexion et son nombre de connexions. Un second tableau liste les « Utilisateurs jamais connectés (sur la période) ».
Ce suivi aide par exemple à repérer le compte d’un stagiaire parti depuis trois mois, qu’un processus d’offboarding aurait dû désactiver. Il s’agit toutefois de statistiques, et non d’un journal détaillé des connexions avec adresses IP.
Protection des données et cybersécurité avec Isi-Informatique
Les garanties précédentes sont incluses pour tous les clients. Le module Isi-Informatique ajoute un volet sécurité, dans le menu Informatique > « Sécurité ».
L’onglet « Traçabilité » y sert de registre. Avec le bouton « Ajouter un évènement », votre équipe IT consigne les attaques, les pannes majeures et les actions de sensibilisation. Chaque évènement porte un type, une date et les entités concernées. Il précise aussi le nombre d’utilisateurs sollicités et impactés, ainsi qu’une description de l’impact. Vous pouvez ensuite joindre un fichier et rattacher l’évènement à un matériel, une application ou une personne. Le registre s’exporte en Excel et en PDF, ce qui facilite un bilan annuel ou un audit. Ce registre est saisi par vos équipes : Isi-APP ne détecte pas les incidents à votre place.
Dans le même module, l’onglet « Alertes CERT » importe les bulletins du CERT-FR et du CERT Santé toutes les heures, de 7 h à 19 h. L’IA les met en forme : éditeur, version, niveau, recommandation. Isi-APP les rapproche ensuite des mots-clés déclarés pour votre parc (systèmes, matériels, logiciels), puis vous prévient par e-mail ou par notification. Le sous-onglet « Mes alertes » permet de suivre chaque alerte et de noter l’action réalisée. Nous détaillons ce fonctionnement dans l’article sur les alertes CERT. Pour la base de tout cela, voyez aussi pourquoi parc informatique et cybersécurité commencent par l’inventaire.
Protection des données : les questions à poser à un éditeur
Que vous choisissiez Isi-APP ou un autre outil, quelques questions permettent de comparer les offres sur des faits. La CNIL publie d’ailleurs un guide de la sécurité des données personnelles, mis à jour en 2024, qui sert de référence aux DPO, aux RSSI et aux informaticiens. Vous pouvez consulter ce guide sur le site de la CNIL. Voici les questions que nous vous conseillons de poser :
- Où les données sont-elles hébergées, et l’hébergeur est-il certifié HDS ?
- Quelle règle de mot de passe s’applique, et la connexion en SSO est-elle possible ?
- Comment les accès sont-ils transmis aux nouveaux utilisateurs ?
- Quels secrets sont chiffrés, et comment les mots de passe sont-ils stockés ?
- Une donnée supprimée peut-elle être restaurée, et par qui ?
- Peut-on savoir qui a modifié une fiche, et quelle était l’ancienne valeur ?
- Qu’est-ce qui est inclus dans l’offre de base, et qu’est-ce qui dépend d’un module ?
La dernière question évite les mauvaises surprises après la signature. Ainsi, chez Isi-APP, les six premières garanties sont incluses pour tous, tandis que le registre cyber et les alertes CERT demandent Isi-Informatique.
La protection des données ne se juge pas sur une plaquette. Elle se vérifie écran par écran, en demandant à l’éditeur ce qu’il fait, et aussi ce qu’il ne fait pas. Pour tester ces écrans sur vos propres données, l’essai gratuit de 14 jours vous donne accès à la plateforme.
Questions fréquentes sur la protection des données
Où sont hébergées les données d’Isi-APP ?
À Grenoble et à Lyon, chez un infogérant certifié HDS de niveau 5. Deux datacenters fonctionnent en plan de reprise d’activité.
Un administrateur peut-il voir le mot de passe d’un utilisateur ?
Non, sauf le mot de passe provisoire, tant que l’utilisateur ne l’a pas remplacé. Ensuite, le mot de passe est stocké sous forme hachée et ne peut plus être lu.
Peut-on récupérer une donnée supprimée par erreur ?
Oui, pour les types de données gérés par l’archivage : utilisateurs, tickets, matériels, applications, contrats, projets, etc. Un administrateur la restaure depuis l’écran « Archivage », et l’opération est tracée.
Quelles mesures de protection des données sont incluses dans toutes les offres ?
L’hébergement HDS, la règle de mot de passe, le lien d’activation à usage unique, le chiffrement des secrets techniques, l’archivage et l’historique des modifications. Le registre des évènements cyber et les alertes CERT demandent le module Isi-Informatique.
Isi-APP détecte-t-il les cyberattaques ?
Non. Isi-APP vous transmet les alertes CERT qui concernent votre parc et vous aide à consigner les incidents. La détection reste du ressort de vos outils de sécurité.